缺乏有效的数据供给
安全运营需要对企业整体安全状态与资产情况有完整掌握,而办公网往往缺少集中、全面的数据来源,事件分散在各处。
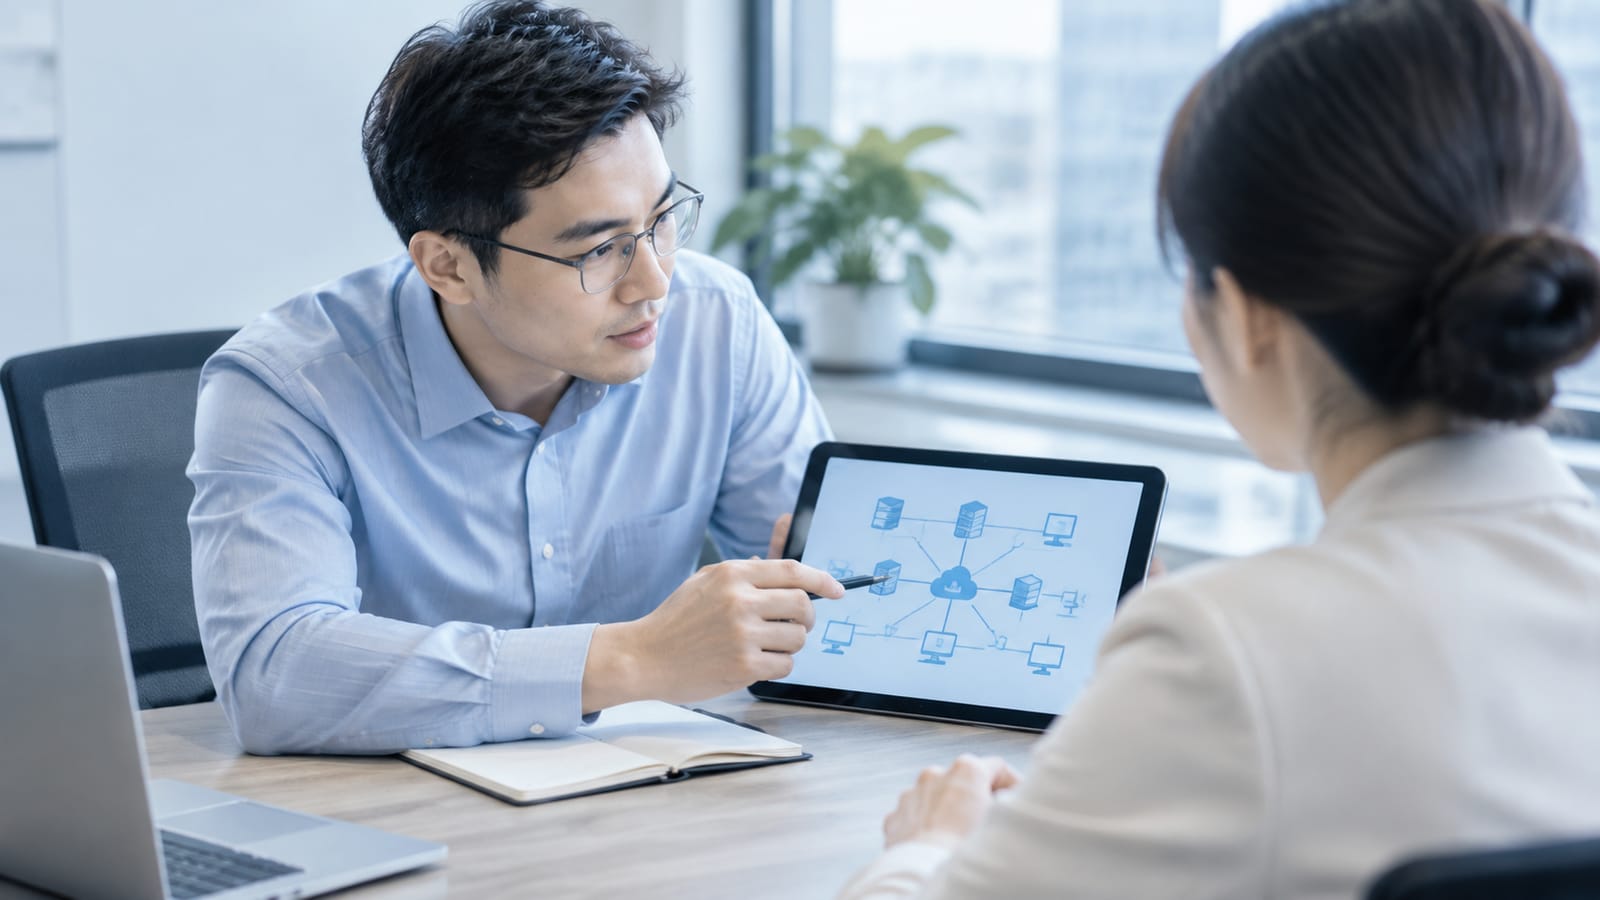
这一页写给安全负责人。难点不在发现风险,而在让安全状态看得见、处置动作有依据、合规检查时拿得出记录。我们采集终端资产、安全风险与数据泄露线索,集中到报表里呈现,减少管理员翻查日志的负担。
安全运营需要对企业整体安全状态与资产情况有完整掌握,而办公网往往缺少集中、全面的数据来源,事件分散在各处。
资产信息、风险事件与数据泄露线索分属不同系统,日志里混杂误报与重复记录,有价值的信息被淹没,响应难以聚焦。
移动办公与外部合作方接入让完整的终端安全方案难以覆盖,不合规设备一旦接入,会放大数据泄露风险。
安全制度若只靠人工检查和初始化装机落地,就无法持续跟踪基线变化。我们把基线检查做成终端上可执行的动作。
持续采集终端软硬件资产、安全风险与数据泄露风险,在服务端以可视化报表呈现,一个平台即可掌握接入终端的安全状态。
对海量日志做筛选与聚合,提取有处置价值的告警,让安全响应更有针对性,而不是被误报和重复记录牵着走。
这一页写给安全负责人。难点不在发现风险,而在让安全状态看得见、处置动作有依据、合规检查时拿得出记录。
安全运营需要对企业整体安全状态与资产情况有完整掌握,但办公网往往缺少集中、全面的数据来源,事件分散各处,难以判断当前的风险水平。
数据本身也很杂乱。资产信息、风险事件、镜像流量与数据泄露线索分属不同系统,日志里混杂误报与重复记录,有价值的信息被淹没,响应难以聚焦。
移动办公与外部合作方接入,让完整终端安全方案的推广受阻,不合规设备接入会放大数据泄露风险。安全制度又依赖人工落地,无法持续检测基线变化。
安全数据集中后,暴露面才有清晰画像。

降噪是把有限人力放在真正要处置的事件上。

终端侧自动处置解决的是响应速度问题。

基线持续检测让安全制度变成可执行的动作。
交付先评估现状:已有安全产品的覆盖范围、日志来源与质量,以及合规要求对应的条款,据此确定数据补齐顺序与处置优先级。实施分两步:先接入采集并以监控模式观察规则命中,确认误报可控后再逐步启用阻断与自动处置。
策略上线后按周期复核,结合告警趋势调整阈值,减少长期误报。提供合规条款与平台能力的对应说明,便于准备检查材料。发生安全事件时配合梳理时间线与记录,结论以证据为准。
留下需求,我们会在一个工作日内联系您。也可以直接拨打以下电话。
工作日 9:00–18:00