有线无线统一准入
有线与无线适用同一套身份与合规策略,避免无线宽松、有线严格的落差,接入方式不同但管控口径一致。
不少企业的安全策略在设备连上网之后才生效:先放行,再检查,等发现问题时风险可能已在内网扩散。我们把校验放到进网之前,身份与设备合规同时核对,不达标的终端接触不到核心资源。
有线与无线适用同一套身份与合规策略,避免无线宽松、有线严格的落差,接入方式不同但管控口径一致。
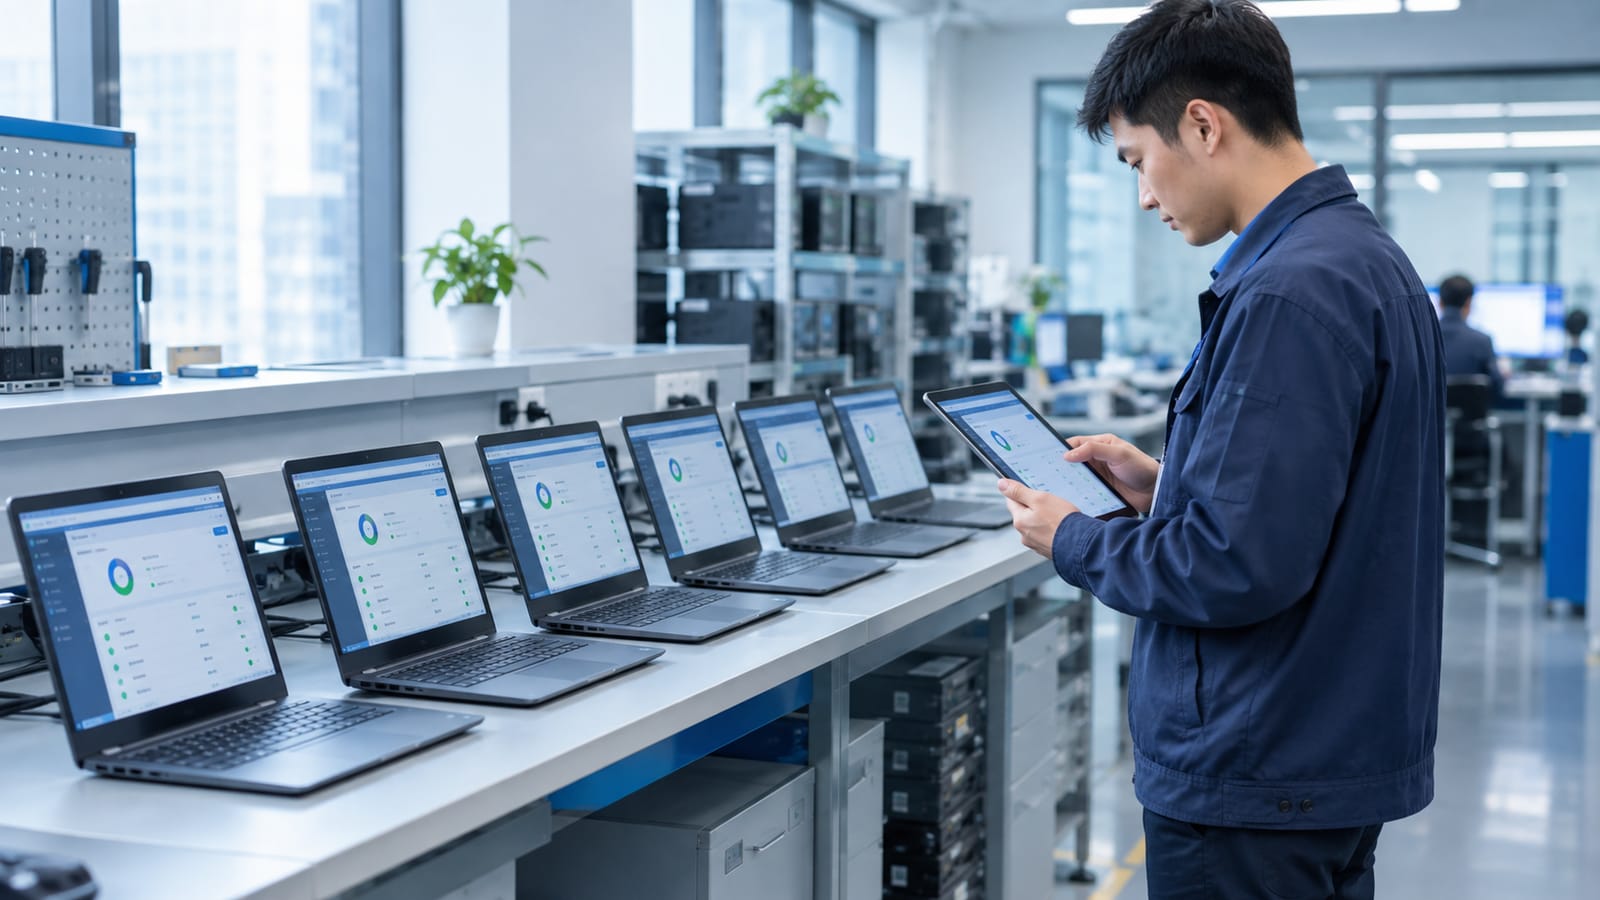
核对补丁、杀毒状态、基线配置与外设情况,不达标自动引导到修复区,而不是简单把设备拒之门外。
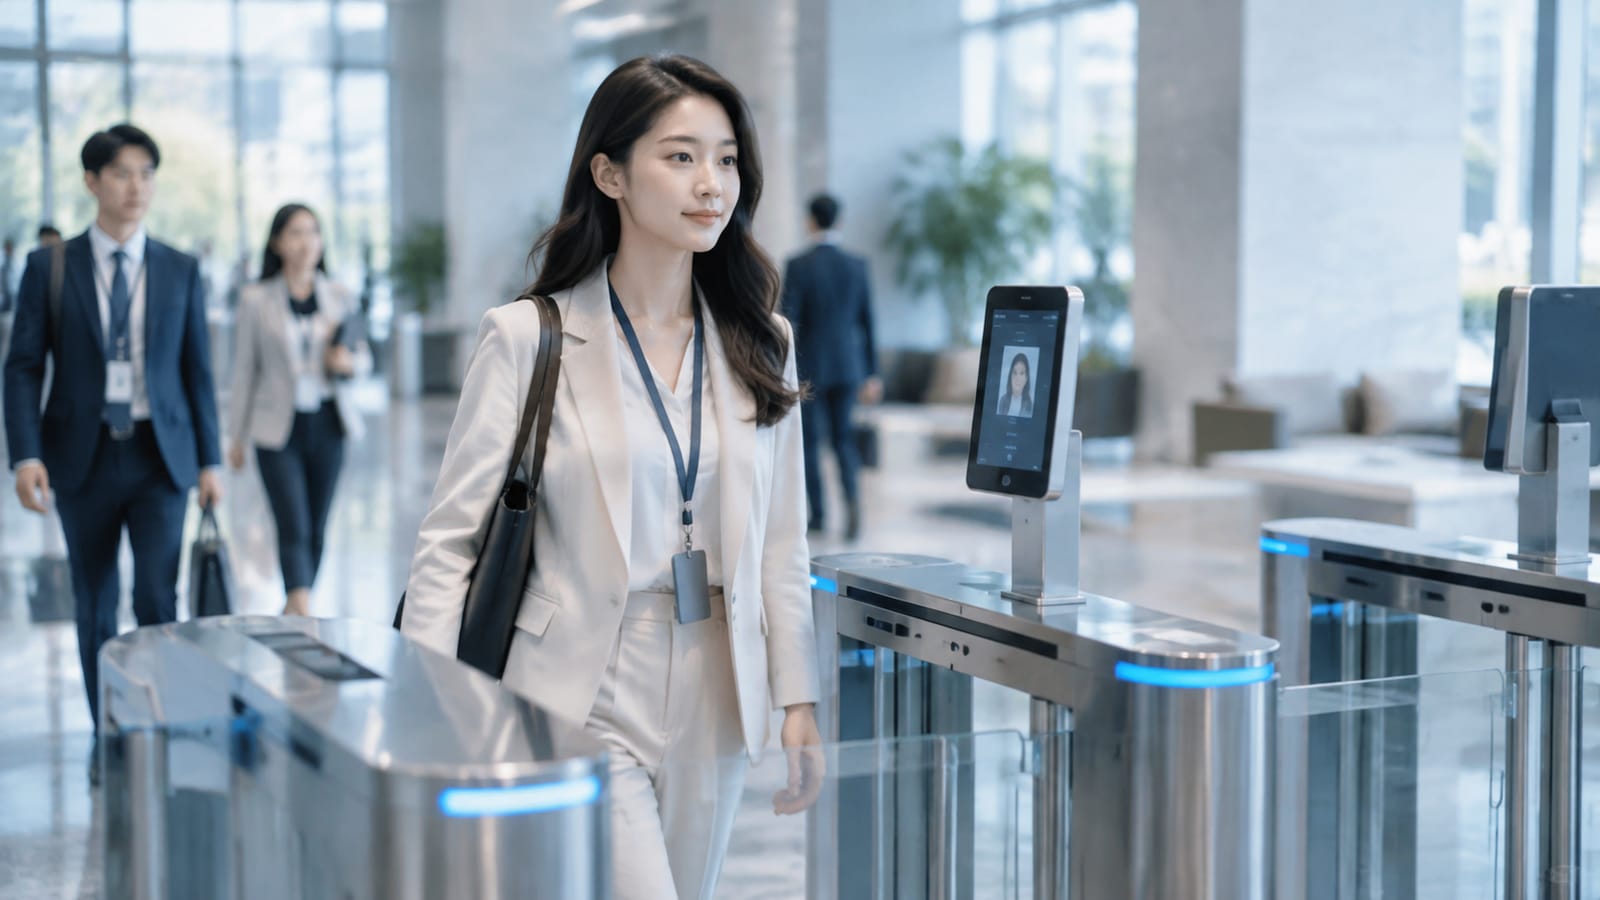
临时账号限时授权、到期自动失效,访客与外包隔离在独立区域,不进入内网,减少长期有效的例外账号。
谁在什么时间、用什么设备接入、访问了什么,均可查询与导出,为事后排查和合规检查提供依据。
这一页面向安全管理负责人,核心是把安全边界推到设备进网之前:身份与设备合规同时校验,不达标就接触不到核心资源。
不少企业的安全策略在设备连上网之后才生效:先放行,再检查。等发现问题时,风险可能已经在内网扩散。准入控制换一个顺序,把校验放到进网之前,让不合规的终端根本接触不到核心资源。这样既能拦住大部分常见风险,也让后续排查有据可依。
建议分两步走。先以监控模式部署,只记录不阻断,观察一段时间看规则命中与误判情况;确认策略合理后,再逐步切换到阻断模式。切换按区域或楼层分批,先小范围验证再扩大,避免影响正常办公。
交付包含准入策略清单、修复区引导说明与审计口径。上线后定期核对策略命中与例外名单,避免长期放行的临时例外变成漏洞。设备调整或组织结构变化时,协助同步更新分组与策略,保持管控有效。若后续要接入新的认证方式或终端类型,也按同一套准入框架扩展,避免出现管理盲区。
留下需求,我们会在一个工作日内联系您。也可以直接拨打以下电话。
工作日 9:00–18:00