全量多因素认证
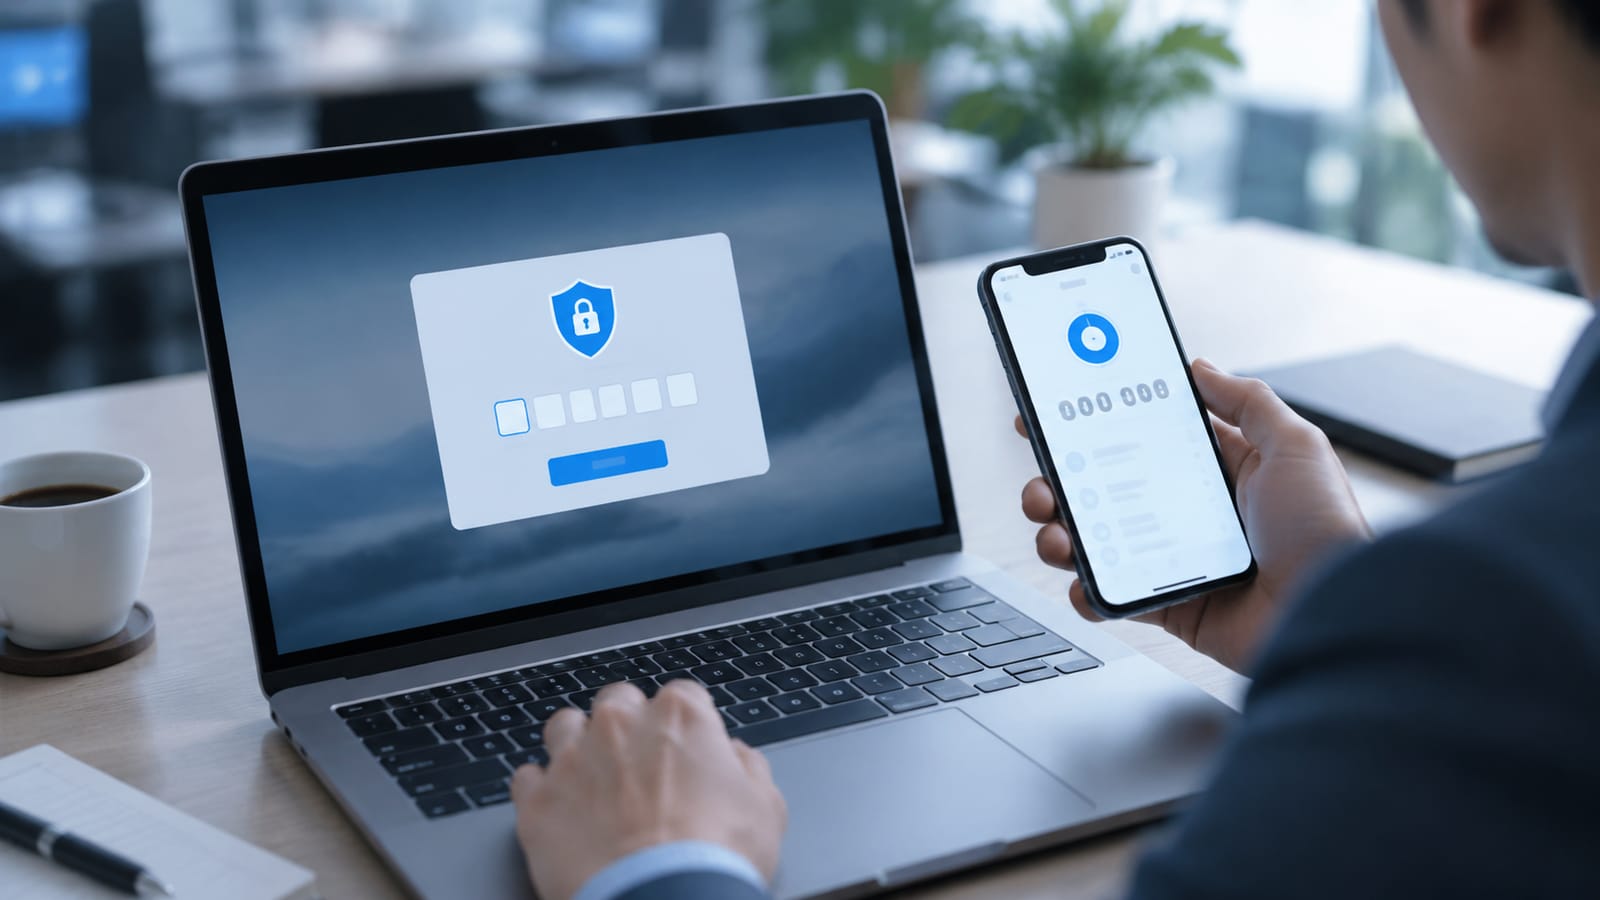
关键系统强制二次校验,账号与设备双重确认,降低凭据被盗用的风险;普通系统按敏感度分级,兼顾便捷。
金融行业的 IT 建设绕不开监管:等保、行业规范与数据安全要求,最终都落在能否证明上。我们把身份鉴别、访问控制与安全审计做成可导出的记录,让权限有审批依据、操作有留痕、检查时拿得出材料。
关键系统强制二次校验,账号与设备双重确认,降低凭据被盗用的风险;普通系统按敏感度分级,兼顾便捷。
按岗位授权、定期复核,离岗或转岗即时调整,权限来源全程可查,避免长期累积的越权访问。
登录、访问与关键操作形成可追溯记录,支持按条件导出,检查前不必临时补材料。
合作机构按流程开户、限时授权、到期收回,接入范围与时长受控,避免业务数据对第三方不必要暴露。
这一页面向金融机构的 IT 与合规负责人,重点是把远程接入与身份权限做成可审计、可复核,满足监管对“可证明”的要求。
金融行业的 IT 建设绕不开监管:等保、行业规范与数据安全要求,最终都落在“能否证明”上。权限要有审批依据,操作要留有记录,审计要能随时导出;第三方合作机构的临时接入更要流程规范。这些要求如果靠人工台账和临时补材料,检查前往往手忙脚乱,也容易出纰漏。
金融客户的变更流程严格,方案通常分阶段实施:先做身份统一与多因素认证,再做权限复核与清理,最后上线审计与报表。每一步都提供测试报告与回退方案,便于走内部评审与变更审批。涉及生产系统时,提前约定演练与窗口安排。
交付材料按合规口径整理,身份鉴别、访问控制与安全审计相关的能力可提供说明与导出证明,减少检查前的临时准备。上线后提供周期性的权限复核提醒与审计协助,发现异常登录或越权尝试时可协助定位。
留下需求,我们会在一个工作日内联系您。也可以直接拨打以下电话。
工作日 9:00–18:00