全量多因素认证
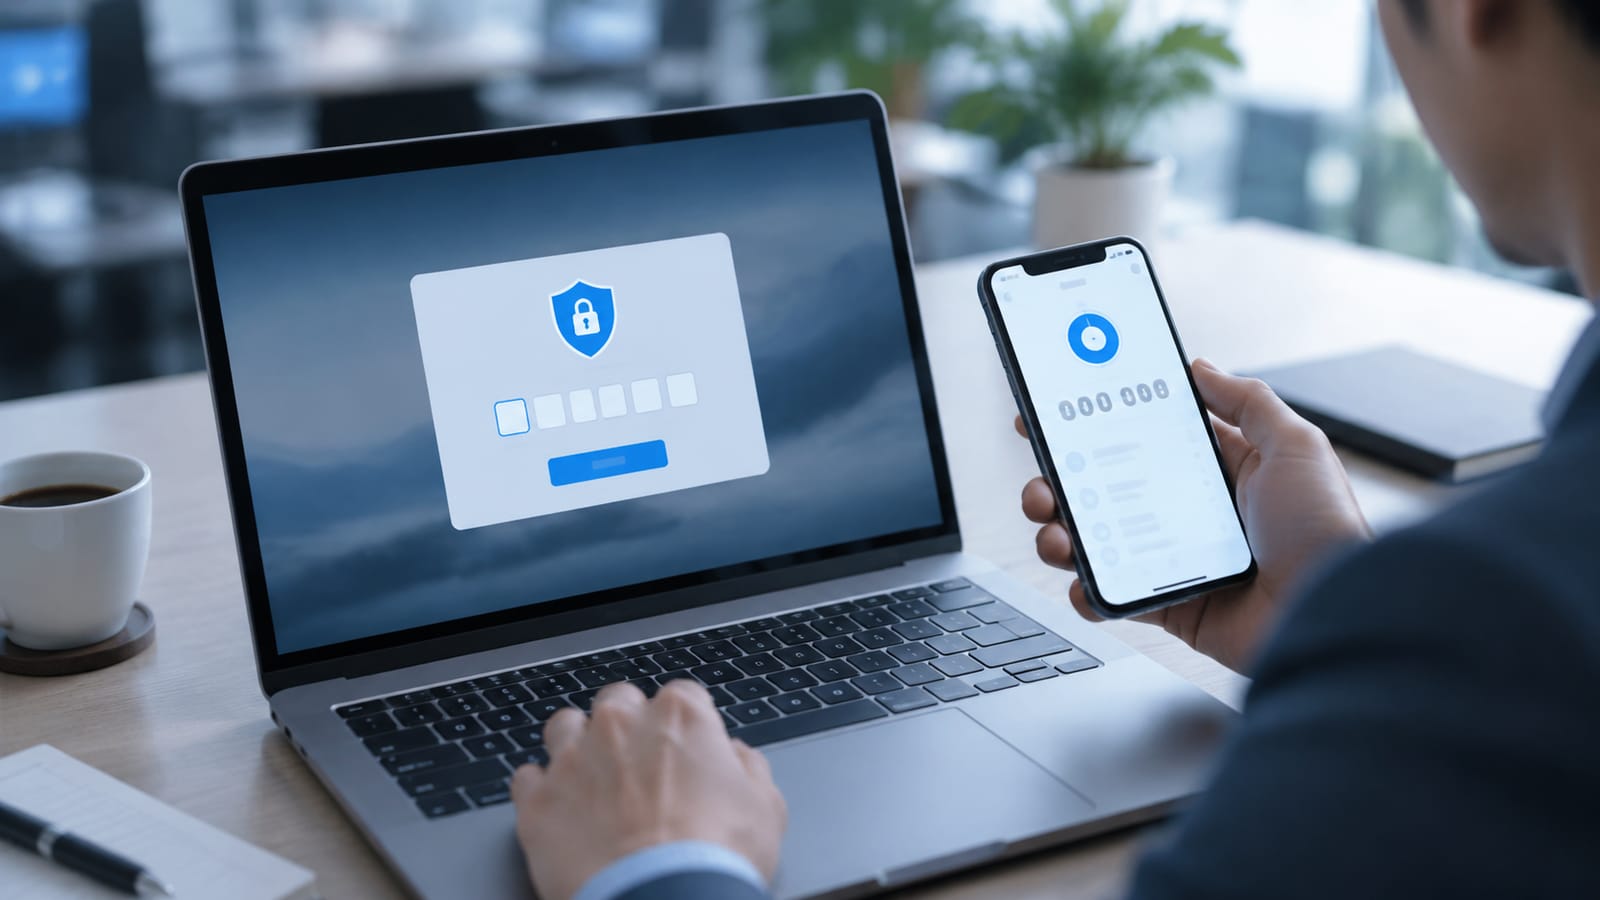
把关键系统的认证收拢到统一入口,账号与设备双重校验,并覆盖后台与运维通道,减少口令泄露风险。
面向金融及类金融机构的信息科技与合规团队。金融场景的约束来自监管与内部评审,方案不仅要技术上做得到,还要经得起审计。这一页说明我们如何分阶段推进统一身份、权限复核与操作审计。
把关键系统的认证收拢到统一入口,账号与设备双重校验,并覆盖后台与运维通道,减少口令泄露风险。
按岗位梳理授权并周期性复核,清理长期未使用的冗余权限,离岗与转岗时即时回收,减少权限残留。
访问与操作记录完整留存,支持按人员、时间与系统检索并导出,便于应对内部评审与监管检查。
这一页面向金融及类金融机构的信息科技与合规团队。金融场景的约束是外生的:监管要求明确、内部变更评审严格、系统可用性不容闪失。方案不光要技术上做得到,还要经得起审计和内部评审。
典型矛盾是合规与效率的对抗。监管要求关键系统做多因素认证、权限最小化、操作可追溯;而业务部门希望登录快、权限够用、少走审批。现实中常见的问题包括:不同系统各自维护账号,人员调岗后权限没有及时收回;第三方合作机构接入缺少统一口径,授权到期无人清理;审计时才发现日志分散、取不出完整证据链。每一项单看都不难,凑在一起就是一套需要长期治理的体系。
分阶段推进,降低评审与上线风险:先统一身份并启用多因素认证,再做权限复核,最后完善审计与报表。每个阶段都提供测试报告和回退方案,便于走内部变更流程。
变更先在试点范围验证,确认不影响柜面和后台使用后再扩大;关键系统的高可用与应急预案在方案阶段就明确。策略调整均留有记录,审计口径在实施前与合规团队对齐。
留下需求,我们会在一个工作日内联系您。也可以直接拨打以下电话。
工作日 9:00–18:00