零信任接入
先校验身份与设备状态,再按人与应用动态授权,建立加密通道访问内网与云上资源,替代粗放的整体放行。
这一页面向有远程办公、设备自带或等保要求的企业,说明我们如何把身份、网络准入与终端合规串成一条线。它针对账号共用难追溯、不合规终端带风险、合规检查缺记录三类问题,与边界防火墙是叠加而非替代。
先校验身份与设备状态,再按人与应用动态授权,建立加密通道访问内网与云上资源,替代粗放的整体放行。
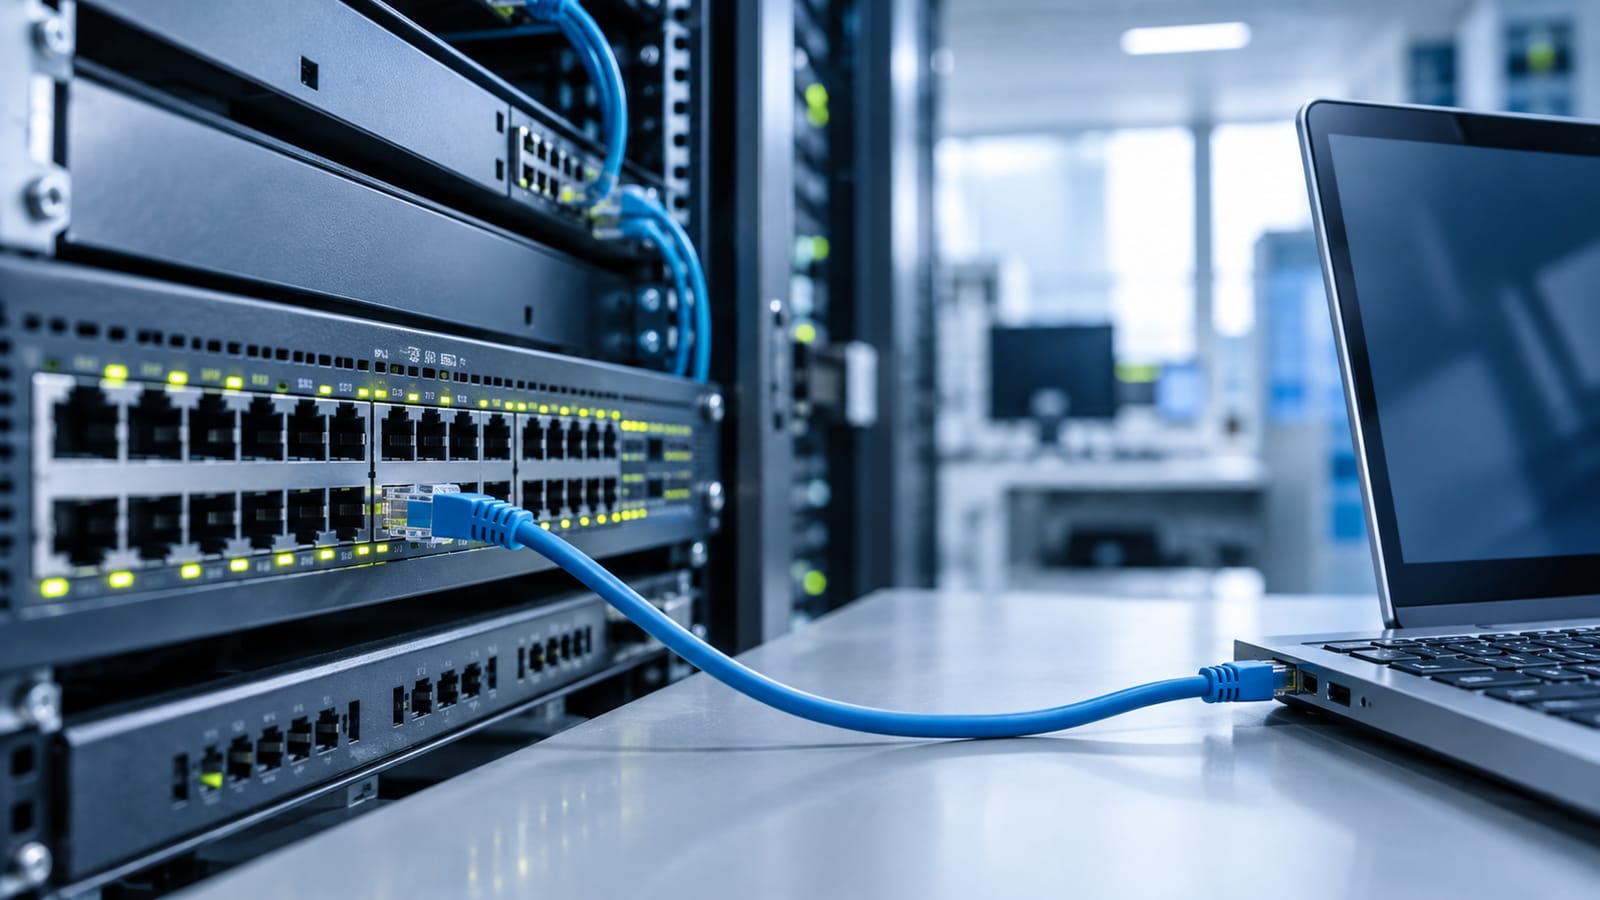
有线与无线统一准入,终端接入前先做身份与合规检查,不达标自动隔离到修复区,处理合格后再放行。
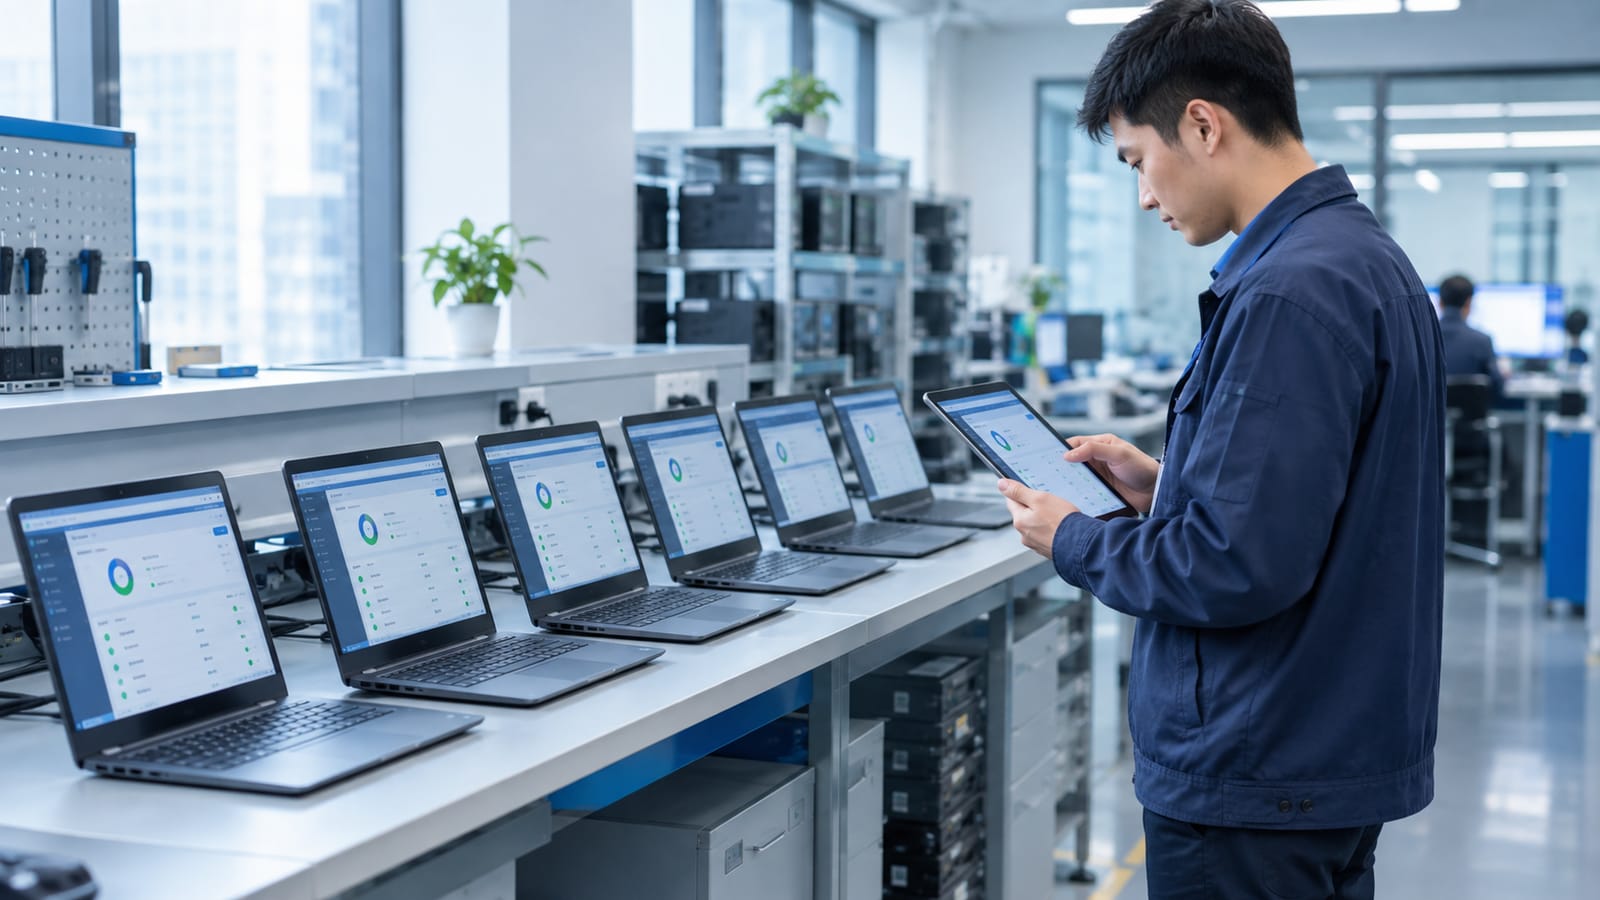
基线配置检查、病毒查杀、外设与数据导出管控在终端侧执行,并把检查结果作为能否接入的判定依据。
以下是产品的主要能力界面;具体模块与报价可直接联系我们。
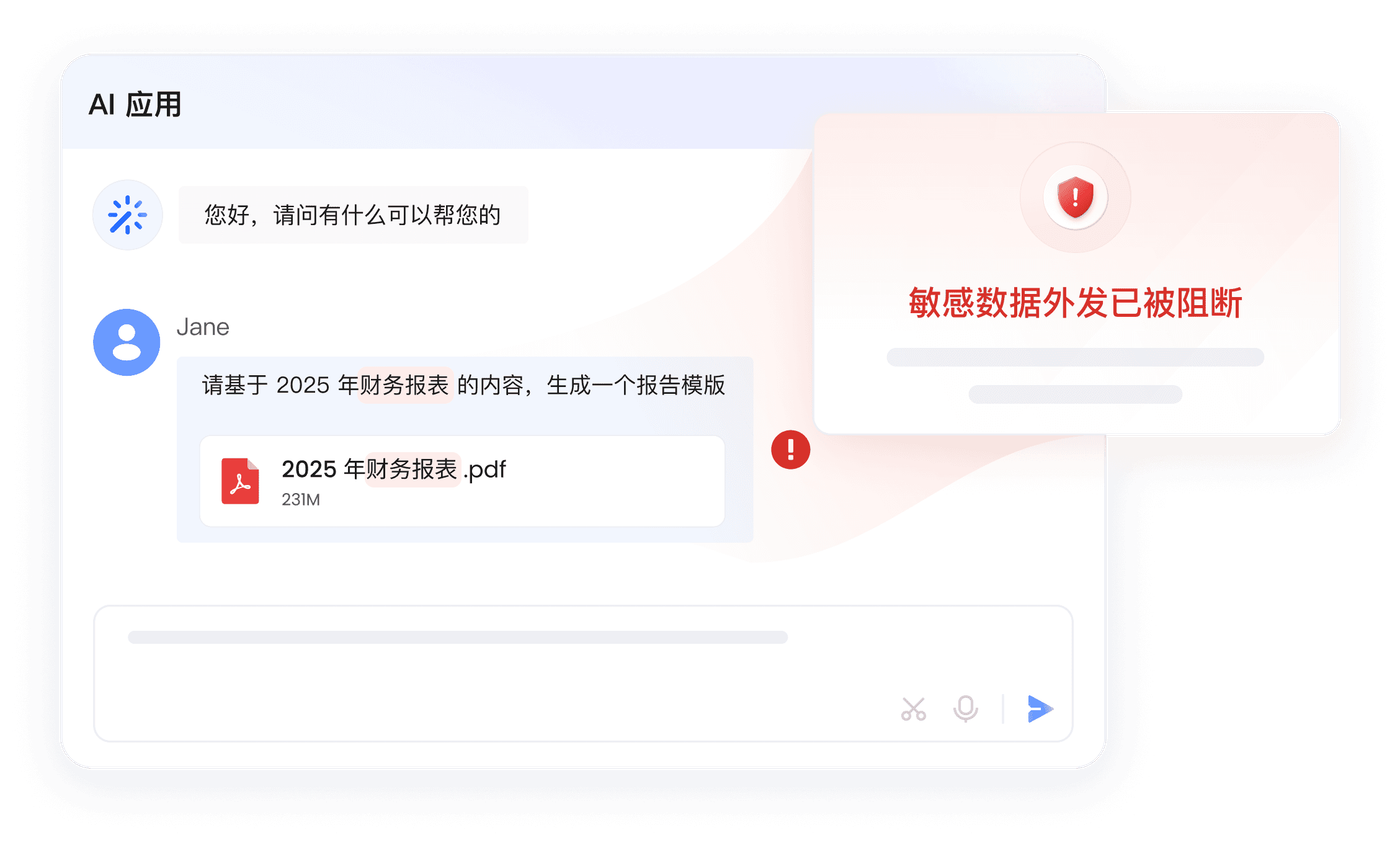
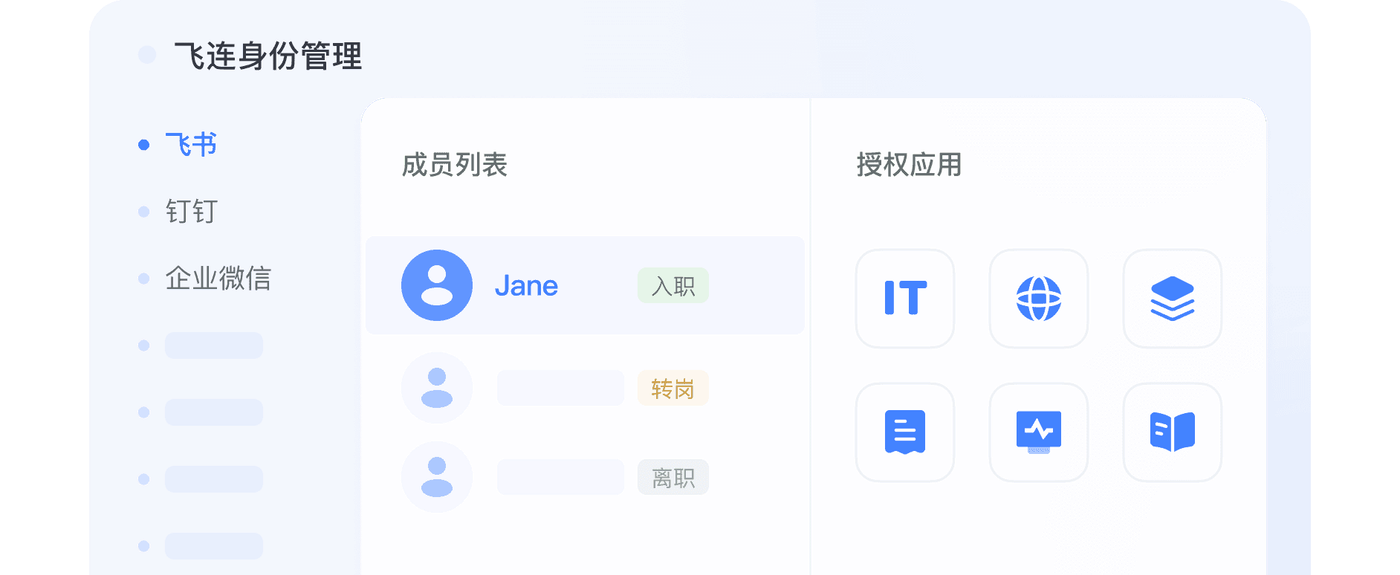
面向办公场景的身份、网络与终端安全。以零信任为核心,把身份验证、网络准入与终端合规串成一条线,为有远程办公、设备自带与等保要求的企业,提供可落地、可审计的办公安全底座。
员工在办公室、在家里、在客户现场都要访问企业系统;设备既有公司统一配发的,也有员工自带的;应用一部分在内网,一部分在云上。仅靠边界防火墙「进网即信任」的思路,覆盖不了这些访问路径。痛点集中在三处:账号共用导致责任无法追溯、不合规终端把风险带进内网、合规检查时拿不出成体系的记录。
通常分四步推进:先做现状梳理与账号源清点,明确要接入的系统范围;再统一身份、对接账号源;随后上线多因素认证;最后做设备合规与准入,并按岗位细化权限。一次全铺容易推不动,分阶段上线更容易被业务接受。每一步都会约定验收标准,比如准入策略的命中情况与认证成功率。
上线后提供策略调整、账号与权限变更、告警跟进与版本升级的服务窗口;重大故障按约定时限响应并给出处理记录。交付时一并移交配置清单与运维手册,避免系统上线后没人会用、不敢改。
留下需求,我们会在一个工作日内联系您。也可以直接拨打以下电话。
工作日 9:00–18:00