多因素认证
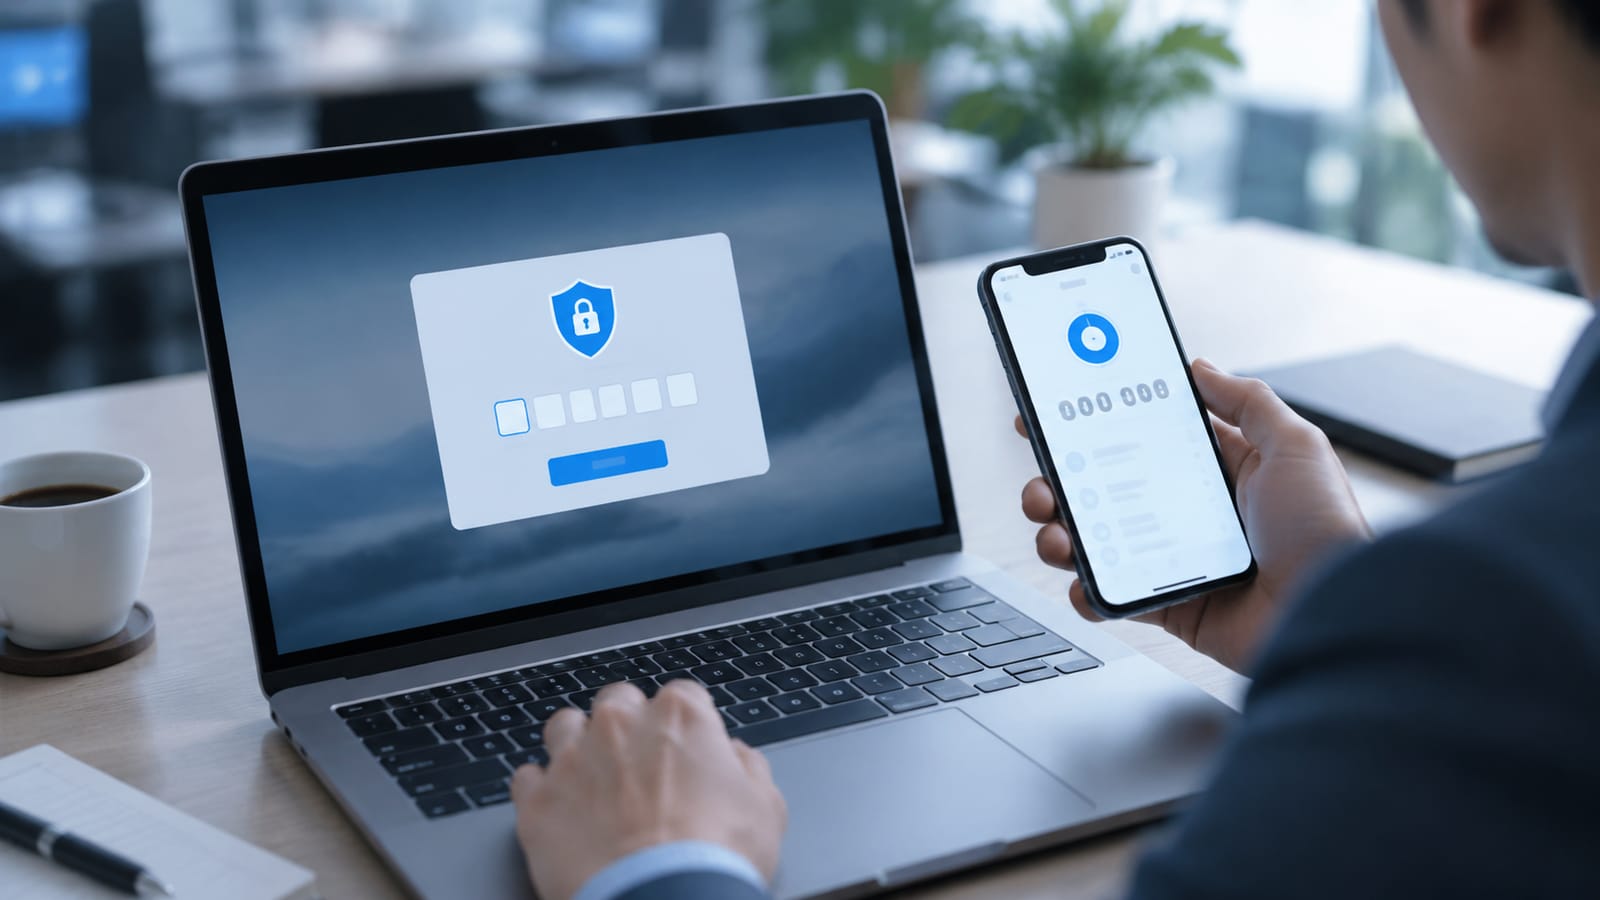
在静态密码之上叠加动态口令、手机推送或生物识别,即使密码被窃取,攻击者也缺少第二重凭证。
身份安全要回答两个问题:你是谁,你能访问什么。这一页面向账号分散、权限依赖人工维护,以及要满足密码与身份鉴别合规要求的企业,介绍统一身份、多因素认证与权限治理如何配合。
在静态密码之上叠加动态口令、手机推送或生物识别,即使密码被窃取,攻击者也缺少第二重凭证。
对接 AD / LDAP 账号源与业务系统,把账号集中到一处管理;原有账号流程可以保留,不必推倒重来。
按角色集中授权并定期复核,人员离岗即时回收权限;共享账号拆分为个人账号,操作能追溯到具体的人。
登录账号、设备、应用、时间与来源 IP 全程留痕,可按人按时间段导出,为合规检查提供现成记录。
身份安全要回答两个问题:你是谁,你能访问什么。统一身份、多因素认证与权限治理是零信任架构的起点,适合账号分散、权限依赖人工维护,以及需要满足密码与身份鉴别相关合规要求的企业。
账号散落在各套系统里,员工离职后权限有没有收干净,往往说不清楚;静态口令一旦被窃取,攻击者就能直接登录;共享账号让操作无法追溯到个人,审计时对不上人。问题的根源,是把安全押在「密码不泄露」这件并不可控的事情上。
多因素身份验证在原本的静态账号口令之上增加一层动态口令,也可以借助扫码、生物识别或手机推送来完成验证,从而降低静态密码被窃取后造成非授权访问的可能。

认证服务器兼容各类网络设备、操作系统、堡垒机、网站与应用,支持对接 AD / LDAP 账号源以及平台内建账号源,无需改变原有账号管理模式,即可完成集成。

用户通过不同形式的令牌获取动态密码,免除为满足密码合规而定期修改高强度密码带来的负担,也减少了密码遗忘导致的办公中断与 IT 支持成本。


手机应用动态令牌形式,动态口令每隔一段时间自动变换,适合大多数办公岗位。

手持式硬件令牌,内置校验时钟,拆卸后自毁,适合高权限岗位或不方便使用手机的场景。

与短信通道对接,以下发短信验证码的方式完成验证,无需安装应用。

将令牌集成到企业微信、钉钉等办公应用内,员工在已有应用里即可完成验证。

将令牌集成到微信小程序内,用户无需额外安装应用。

通过一键授权完成认证,免除动态口令输入环节,在安全与效率之间取得平衡。

密码管理与用户身份鉴别已有明确的法规要求。认证平台可以记录登录账号、设备、应用、时间与来源地址等信息,为合规检查提供可导出的记录。

先梳理现有账号源与需要纳入认证的系统清单,明确令牌形式与发放范围;然后在测试环境完成对接与策略验证;再按部门分批开通并组织令牌注册;最后移交运维与审计配置。系统越多、对接越复杂,验证周期就越长。
我们提供认证策略调整、账号与令牌的增删、告警与故障跟进服务。认证是办公入口,出现异常时优先保障人员能正常登录,再排查根因;同时支持集群与主备部署方案,用于提升认证服务器的容灾能力。
留下需求,我们会在一个工作日内联系您。也可以直接拨打以下电话。
工作日 9:00–18:00